‘우리도 못 읽는 요청 본문’… OrcaRouter, 양자내성 암호화 추진
라우터의 프롬프트 로그가 통째로 유출된 사고 이후 권한으로 지키는 프라이버시의 한계 드러나
OrcaRouter, 플랫폼 관리자와 데이터베이스 운영자도 요청·응답 본문을 읽을 수 없는 ‘양자내성 데이터 경계’ 설계 공개
암호 라이브러리 전면 오픈소스와 테스트 암호문 공개·격파 현상금 예고… 도입 여부는 사용자 투표로 묻고 있다
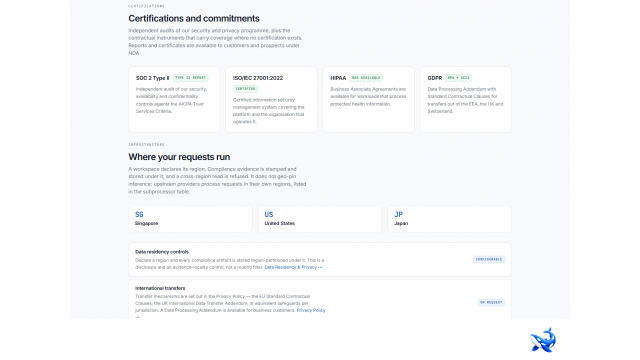
OrcaRouter Trust Center. 보유 인증은 SOC 2 Type II와 ISO/IEC 27001:2022며, 워크스페이스 리전은 싱가포르·미국·일본을 지원하고 컴플라이언스 증적은 선언한 리전에 분할 저장된다
싱가포르--(뉴스와이어)--OpenAI 호환 LLM 게이트웨이인 OrcaRouter가 요청·응답 본문을 플랫폼 운영자조차 복호화할 수 없도록 하는 양자내성(quantum-safe) 암호화 계층 도입을 추진한다고 밝혔다. 암호 라이브러리는 전면 오픈소스로 공개하고, 테스트 암호문과 격파 현상금을 함께 내걸어 외부 검증을 받는다는 계획이다.
라우터에서 새는 것은 프롬프트 그 자체다
LLM 게이트웨이는 구조상 모든 요청과 응답이 지나가는 지점이다. 따라서 게이트웨이가 요청 본문을 보관하면 그곳에는 사용자가 모델에 보낸 모든 것이 쌓인다. 최근 중국의 한 LLM 라우터가 프롬프트 로그에서 수집했다고 주장된 6TB 규모의 데이터셋을 판매한다는 사실이 알려졌으며, 여기에는 SSH 키, VPN 설정, 클라우드 자격증명, GitLab 토큰이 포함된 것으로 전해졌다. 사용자 입장에서는 모델에 코드 한 줄을 물어본 대가로 인프라 자격증명이 통째로 노출될 수 있다는 뜻이다.
프롬프트 본문은 다른 로그와 성격이 다르다. 대화 기록, 고객 데이터, 소스 코드, 자격증명이 구분 없이 섞여 들어온다. 어떤 필드를 지워야 하는지 사전에 알 수 없고, 보관하지 않는 것이 가장 확실한 보호다.
권한이 아니라 암호로 막는다
OrcaRouter가 검토 중인 것은 권한 체계를 강화하는 방식이 아니라 데이터 경계 자체를 암호로 긋는 방식이다. 요청은 암호화된 상태로 OrcaRouter에 들어오고, 민감한 요청·응답 본문은 저장 상태에서도 암호화를 유지한다. 이 경우 플랫폼 관리자, 데이터베이스 운영자, 백업, 스냅샷 어느 경로로도 본문을 읽을 수 없다.
OrcaRouter는 이를 ‘권한이 아니라 암호로 지키는 프라이버시(Privacy by cryptography, not permissions)’라고 설명한다. 권한 기반 보호는 권한을 가진 사람이 존재하는 한 그 사람을 신뢰해야 하지만, 키를 갖지 못한 운영자는 신뢰 여부와 무관하게 읽을 수 없다는 것이 차이다.
대가는 먼저 밝힌다
암호화 계층의 대가도 분명하다. 복호화할 수 없으면 장애 대응도 할 수 없다. 사용자가 겪는 문제를 재현하려면 요청 본문을 봐야 하는 경우가 있는데, 이 계층을 켜면 그 경로가 닫힌다.
그래서 OrcaRouter는 이 기능을 기본값이 아니라 선택제(optional)로 설계하고 있다. 민감한 워크로드를 운영하는 팀은 켜고, 문제 재현이 더 중요한 팀은 끄는 식이다. 기능을 켠 뒤에는 플랫폼 측도 본문을 볼 수 없다는 사실을 사용자가 명확히 알 수 있게 한다는 방침이다.
주장 대신 검증을 붙인다
암호 구현은 ‘믿어 달라’는 말로는 검증되지 않는다. OrcaRouter는 암호 라이브러리를 전면 오픈소스로 공개하고, 테스트 암호문을 함께 게시한 뒤 이를 깨는 사람에게 현상금을 지급하는 방식을 예고했다. 자체 평가 결과를 내세우는 대신 외부의 공격을 받아 검증하겠다는 접근이다.
이미 적용돼 있는 것들
OrcaRouter는 이번 계층과 별개로 다음 항목을 이미 운영 중이다.
· 프롬프트 캡처는 기본적으로 꺼져 있다.
· 과금 시스템은 토큰 수·비용·지연 시간만 저장하며 메시지 본문은 저장하지 않는다.
· 무보관(Zero Data Retention) 모드는 지원되는 경로에서 동작하며, 실패 시 보관으로 넘어가지 않고 차단되도록 설계됐다.
· Agent Firewall은 도구 호출이 에이전트에 도달하기 전에 허용·감사·차단·정제·승인 대기·비용 상한의 여섯 가지로 판정한다. 대부분의 가드레일이 ‘이 콘텐츠가 안전한가’를 묻는 반면 Agent Firewall은 ‘이 행동이 실행돼도 되는가’를 묻는다.
· 자체 키(BYOK)는 암호화해 보관하고, 사용자 지정 엔드포인트는 SSRF 공격을 방어한다.
· Guardrails를 켜면 API 키, SSH 키, .env 자격증명과 토큰을 입력 단계에서 탐지해 차단한다. 모델 API에 도달하기 전에 막는다는 의미다.
Trust Center 공개
OrcaRouter는 보안·프라이버시 현황을 한곳에 모은 Trust Center도 운영한다. SOC 2 Type II 보고서와 ISO/IEC 27001:2022 인증을 보유하고 있으며, HIPAA BAA와 GDPR DPA·표준계약조항(SCC)을 제공한다. 워크스페이스 리전은 싱가포르, 미국, 일본을 지원하고, 컴플라이언스 증적은 선언한 리전에 분할 저장돼 다른 리전에서의 조회가 거부된다.
규제 프레임워크 대응 범위에는 NIST AI RMF, OWASP LLM Top 10, EU AI Act, ISO/IEC 42001, 그리고 한국 개인정보보호법(PIPA)이 포함된다. 다만 OrcaRouter는 프레임워크 목록이 감사 보유가 아니라 제품이 해당 요구사항을 정책과 증적으로 매핑할 수 있는 역량을 뜻한다고 명시하고 있다. 실제 보유한 인증은 SOC 2 Type II와 ISO/IEC 27001:2022며, 보고서는 NDA하에 제공된다.
주요 모델
CONTINUUM AI가 개발한 OrcaRouter는 단일 API 키와 엔드포인트로 다음을 포함한 200개 이상의 모델을 제공한다.
참고
· 취약점 제보: security@orcarouter.ai(영업일 기준 3일 내 1차 회신)
OrcaRouter 소개
OrcaRouter는 OpenAI 호환 LLM 게이트웨이로, 200개가 넘는 모델에 걸쳐 라우팅하며 약 40%의 비용 절감, 1밀리초 미만의 라우팅 오버헤드, 0%의 토큰 마크업을 제공한다. 자체 호스팅 에디션인 OrcaRouter-Lite는 MIT 라이선스로 제공된다.
CONTINUUM AI PTE. LTD. 소개
CONTINUUM AI PTE. LTD.는 최첨단 AI를 개발자와 팀이 접근 가능하고 합리적인 비용으로 사용할 수 있도록 하기 위해 설립된 싱가포르 기반 기업이다. 단일 API 키와 엔드포인트를 통해 200개 이상의 선도적인 AI 모델에 대한 액세스를 제공하는 OpenAI 호환 AI Gateway인 ‘OrcaRouter’를 개발한 회사다. OrcaRouter는 약 40%의 비용 절감, 1ms 미만의 라우팅 오버헤드, 토큰 마크업 없음을 제공하며, MIT 라이선스로 출시된 자체 호스팅 버전(OrcaRouter-Lite)도 함께 제공한다.